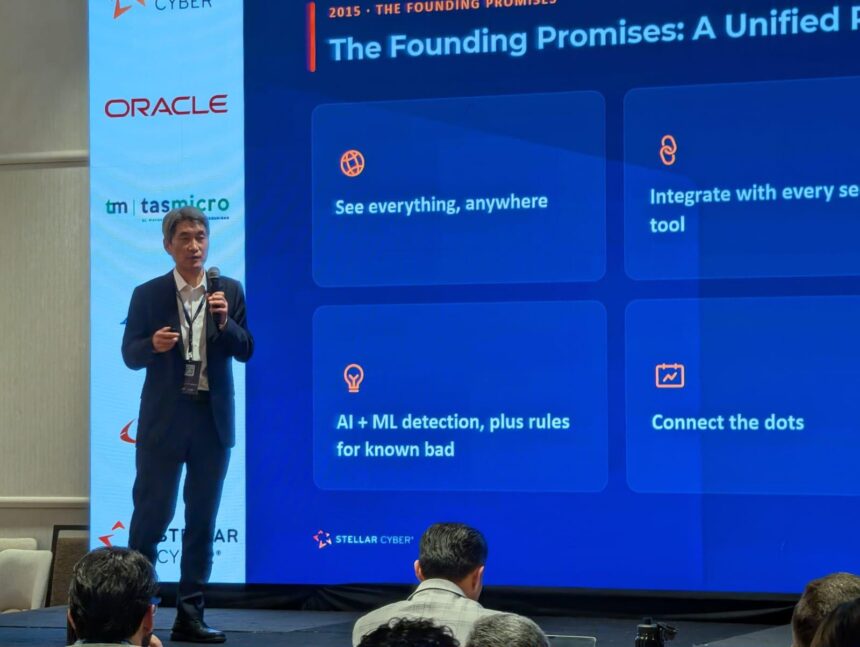
La evolución de la ciberseguridad en Latinoamérica está llevando a las organizaciones a replantear cómo operan sus equipos de seguridad. Este fue uno de los temas centrales de SHIFT 2026, la primera cumbre ejecutiva de Stellar Cyber en Ciudad de Panamá, que reunió a líderes de la industria y socios de negocio de la región.
Más allá de sólo abordar las tendencias de la industria, SHIFT 2026 buscó generar un espacio de encuentro y colaboración entre partners, clientes y líderes del sector, donde fuera posible compartir experiencias, aprendizajes y realidades concretas de los distintos mercados de la región. La cumbre apostó por una conversación basada en casos y desafíos reales, que permitió conectar las estrategias de ciberseguridad con las situaciones que enfrentan diariamente las organizaciones, más allá de la teoría o las presentaciones.
El encuentro puso sobre la mesa un reto que trasciende la incorporación de nuevas tecnologías: cómo procesar el creciente volumen de información y amenazas, responder con mayor velocidad y convertir las capacidades de seguridad en resultados concretos para el negocio.
La conversación tiene mayor relevancia en una región donde las organizaciones avanzan en la adopción de inteligencia artificial, cloud y nuevas tecnologías, mientras enfrentan retos relacionados con presupuesto, talento especializado y la complejidad de sus entornos. En este escenario, contar con más herramientas no necesariamente significa tener una operación de seguridad más efectiva.
A partir de esto, las diferentes sesiones plantearon una evolución que va de la visibilidad a la inteligencia, la automatización y, finalmente, los resultados. Para Changming Liu, Chief Executive Officer & Co-Founder de Stellar Cyber, uno de los principales cambios está en la manera en que las organizaciones entienden el valor de la ciberseguridad: ya no se trata únicamente de incorporar soluciones, sino de demostrar qué resultados generan frente al riesgo.
Changming Liu explicó que las operaciones de seguridad están pasando de un modelo basado en herramientas independientes hacia plataformas integradas que pueden aprovechar datos e inteligencia artificial para detectar, correlacionar y responder ante amenazas con mayor velocidad. La IA representa una oportunidad para fortalecer estas capacidades, pero también introduce nuevas formas de ataque que obligan a las organizaciones a acelerar su capacidad de respuesta.
Para José Samayoa, Gerente Regional para Caribe, Centroamérica, Colombia y Bolivia de Stellar Cyber, esta transformación debe llevar la conversación más allá de la gestión de alertas y enfocarse en la continuidad del negocio. Las organizaciones pueden contar con múltiples soluciones y, aun así, enfrentar dificultades para identificar qué eventos requieren atención y cuál puede ser su impacto.
En este contexto, la integración de capacidades como EDR/XDR, visibilidad de red, identidades e inteligencia artificial permite correlacionar información y priorizar amenazas, mientras que los servicios gestionados ofrecen una alternativa para organizaciones que requieren monitoreo y respuesta continua sin desarrollar todas estas capacidades internamente.
“Hoy el valor de la ciberseguridad no se mide por la cantidad de herramientas implementadas, sino por la capacidad de mantener la continuidad del negocio frente a cualquier incidente. Nuestro objetivo es ayudar a las organizaciones a detectar, investigar y responder más rápido para minimizar el impacto operativo y garantizar que puedan seguir funcionando cuando más lo necesitan”, señaló José Samayoa.
Los temas regionales fueron parte importante de la agenda con la participación de José Ramírez, VP de Ventas para Stellar Cyber Latinoamérica, quien llevó a la conversación las experiencias y problemáticas compartidas por participantes de distintos mercados latinoamericanos durante las sesiones de intercambio que antecedieron a la agenda principal.
Este diálogo permitió identificar retos comunes en las operaciones de seguridad y conectarlos con la evolución tecnológica que está viviendo el mercado. Para José Ramírez, la IA puede ayudar a procesar grandes volúmenes de información, reducir el ruido de las alertas y automatizar actividades repetitivas, permitiendo que los equipos concentren su capacidad en decisiones que requieren criterio humano.
El cambio también implica modificar la manera en que se mide la ciberseguridad. Además de indicadores técnicos como MTTD y MTTR, las organizaciones necesitan relacionar su desempeño con variables como reducción de riesgo, continuidad operativa, eficiencia y valor para el negocio.
“Tenemos que dejar de medir la ciberseguridad únicamente por actividad y empezar a medirla por resultados: cuánto riesgo reducimos, cuánto mejoramos la continuidad operativa y cuánto valor generamos para el negocio.” concluyó, José Ramírez.
En esta evolución aparece el concepto de Agentic SOC, que plantea una nueva etapa para las operaciones de seguridad mediante agentes de inteligencia artificial capaces de apoyar tareas de análisis, investigación y respuesta bajo esquemas de supervisión y gobierno. El objetivo es reducir el trabajo repetitivo y permitir que los analistas concentren su experiencia en situaciones de mayor complejidad.
Más que una sustitución del factor humano, esta evolución plantea un cambio en la distribución del trabajo dentro del SOC: las máquinas pueden procesar grandes cantidades de información y ejecutar tareas definidas, mientras las personas mantienen el criterio necesario para tomar decisiones y relacionar la respuesta de seguridad con las prioridades del negocio.
De esta manera, el concepto de «SHIFT» que dio nombre a la cumbre refleja también una transformación en la conversación de ciberseguridad en Latinoamérica: pasar de acumular herramientas a integrarlas, de gestionar alertas a entender riesgos y de medir actividad a demostrar resultados.